

Aktuelle Bedrohungen in Rechenzentren
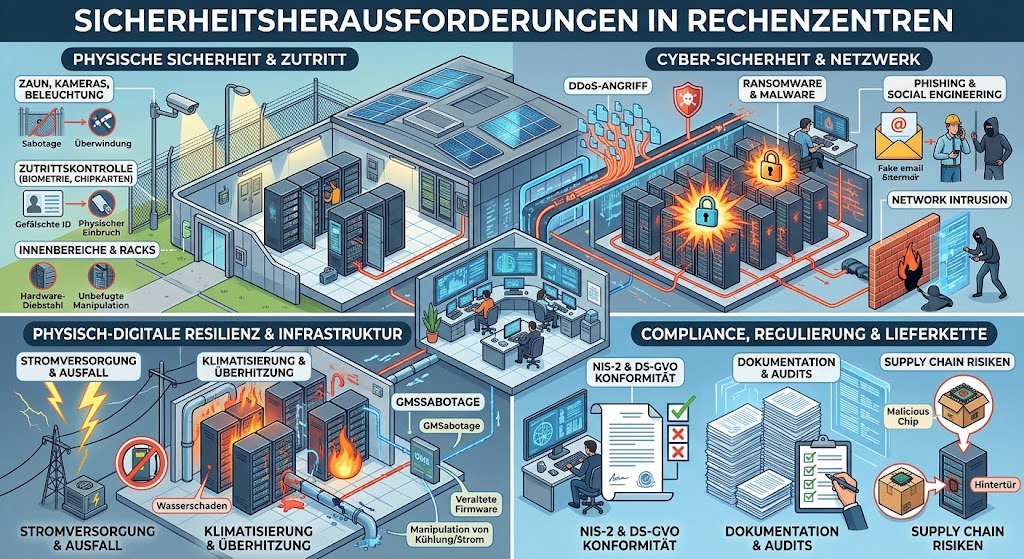
Die Sicherheitsherausforderungen, vor denen Rechenzentren heute stehen, sind erheblich und vielschichtig. Eine alarmierende Erkenntnis ist, dass etwa jedes fünfte Rechenzentrumsteuerungssystem anfällig für Cyberangriffe ist. Diese Anfälligkeit ergibt sich teilweise aus der Komplexität des modernen Rechenzentrums, in dem verschiedene Systeme – von der Stromversorgung über die Kühlung bis hin zum Gebäudemanagement – miteinander verbunden sind. Diese Verbindungen, die ursprünglich zur Effizienzsteigerung gedacht waren, können jedoch Sicherheitsrisiken bergen.
Ein oft übersehener Aspekt ist die angebliche Trennung dieser Systeme. Viele Betreiber gehen fälschlicherweise davon aus, dass die Isolation von Strom- und Kühlsystemen vor externen Bedrohungen schützt. Doch die Studie der Claroty zeigt deutlich, dass diese Verbindungen zwischen den Systemen in der Praxis zu Schwachstellen führen können. Cyberkriminelle sind zunehmend darauf spezialisiert, diese Systeme zu hacken, um Zugang zu sensiblen Daten zu erhalten oder sogar kritische Infrastruktur zu stören.
In einer Zeit, in der die Digitalisierung und Vernetzung der Systeme in Rechenzentren weiter voranschreitet, ist es entscheidend, sich der aktuellen Bedrohungen bewusst zu sein. Die Herausforderungen sind nicht nur technisch, sondern auch organisatorisch. Unternehmen müssen geeignete Sicherheitsstrategien entwickeln, um die Integrität ihrer Daten und Systeme zu gewährleisten. Dies umfasst regelmäßige Sicherheitsüberprüfungen, Schulungen für Mitarbeiter und Investitionen in moderne Sicherheitslösungen, die den sich ändernden Bedrohungen gerecht werden.
Risiken durch veraltete Technologien
Die Sicherheit in Rechenzentren ist heutzutage eine große Herausforderung, insbesondere wenn man die Risiken durch veraltete Technologien berücksichtigt. Gebäude-Managementsysteme (BMS) und operationale Technologien (OT), die nicht regelmäßig aktualisiert werden, sind besonders anfällig für Cyberangriffe. Diese Systeme integrieren häufig alte Protokolle und Firmware, deren Schwachstellen von Angreifern gezielt ausgenutzt werden können.
Ein häufiges Problem besteht darin, dass viele Unternehmen es versäumen, ihre Software und Firmware auf den neuesten Stand zu bringen. Die Implementierung aktueller Sicherheitsprotokolle ist entscheidend, um potenzielle Cyberattacken zu verhindern. Veraltete Firmware kann Sicherheitslücken aufweisen, die von Cyberkriminellen ausgenutzt werden, um Zugriff auf kritische Systeme zu erhalten. Dies führt nicht nur zu Datenverlust, sondern kann auch den Betrieb des gesamten Rechenzentrums erheblich stören.
Ein weiteres ernstzunehmendes Risiko besteht in der unzureichenden Authentifizierung. Viele dieser Technologien werden ohne die erforderlichen Sicherheitsmaßnahmen betrieben, was Angreifern das Eindringen erleichtert. Die Nutzung schwacher Passwörter oder das Fehlen von Multi-Faktor-Authentifizierung sind gängige Probleme, die die Sicherheit weiter gefährden. Wenn kritische Systeme ohne angemessene Authentifizierung laufen, erhöht sich das Risiko eines erfolgreichen Cyberangriffs exponentiell.
Die potenziellen Konsequenzen solcher Sicherheitsvorfälle sind gravierend. Neben finanziellen Verlusten müssen Unternehmen auch mit einem Verlust des Vertrauens von Seiten ihrer Kunden rechnen. Daher ist es von äußerster Wichtigkeit, die Sicherheit durch regelmäßige Updates und die Implementierung moderner Authentifizierungsverfahren zu stärken. Unternehmen sollten proaktive Maßnahmen ergreifen, um die Risiken durch veraltete Technologien in ihren Rechenzentren zu minimieren und sich auf die kontinuierliche Verbesserung ihrer Sicherheitsarchitektur zu konzentrieren.
Beispiele realer Cyberangriffe
Im Jahr 2026 erlangte die berüchtigte Hackergruppe “Killnet” Zugang zu kritischen unterbrechungsfreien Stromversorgungen (USV) eines renommierten Rechenzentrums, was eine alarmierende Warnung in Bezug auf die Sicherheitsherausforderungen in Rechenzentren darstellt. Dieser Vorfall verdeutlicht nicht nur die ernsthaften Sicherheitslücken, die existieren, sondern auch die potenziellen Implikationen eines solchen Angriffs auf die Betriebsabläufe und die Datensicherheit.
Die Vorgehensweise von Killnet umfasste mehrere Phasen, die sorgfältig geplant und ausgeführt wurden. Zunächst führten sie umfangreiche Recherchen durch, um potentielle Schwachstellen im System zu identifizieren. Die Gruppe analysierte die verwendeten Technologien, die Netzwerkinfrastruktur sowie Zugangsprotokolle. Diese präzise Taktik ermöglichte es ihnen, gezielte Angriffe zu planen, die schließlich zu einer erfolgreichen Infiltration führten.
Einige der Schwächen, die während dieser Analyse identifiziert wurden, beinhalten unzureichende Authentifizierungsmechanismen und veraltete Software, die nicht regelmäßig aktualisiert wurde. Darüber hinaus stellte sich heraus, dass interne Sicherheitsrichtlinien nicht konsequent umgesetzt wurden, was den Angreifern erleichterte, in das System einzudringen. Der Vorfall von Killnet ist ein Beispiel dafür, wie wichtig es ist, ständig die aktuellen Sicherheitsvorkehrungen zu überprüfen und an sich verändernde Bedrohungsszenarien anzupassen. Die Reaktionen auf diesen Angriff beinhalteten letztlich die Implementierung verstärkter Sicherheitsprotokolle, um vergleichbare Vorfälle in Zukunft zu verhindern.
Im Kontext der Cyberangriffe ist es unerlässlich, sich nicht nur der technischen Aspekte dieser Bedrohungen bewusst zu sein, sondern auch der menschlichen Faktoren, die häufig eine Rolle spielen. Die Schulung von Mitarbeitern im Umgang mit potenziellen Bedrohungen und der Fokus auf eine ganzheitliche Sicherheitskultur sind entscheidend, um die Resilienz von Rechenzentren gegenüber solchen Angriffen zu stärken. Durch eine proaktive Herangehensweise an die Sicherheitsherausforderungen können Betreiber und Manager die Sicherheit und Integrität ihrer Systeme signifikant erhöhen.
Empfehlungen zur Verbesserung der Cybersicherheit
In der heutigen digitalen Landschaft stehen Rechenzentren vor einer Vielzahl von Sicherheitsbedrohungen. Um die Cybersicherheit in diesen Einrichtungen zu optimieren, empfiehlt Claroty mehrere strategische Maßnahmen, die speziell auf die Anforderungen und Risiken von Rechenzentren abgestimmt sind.
Erstens ist ein effektives Management von Gefährdungen entscheidend. Betreiber sollten regelmäßig Schwachstellenanalysen durchführen und Sicherheitsrichtlinien kontinuierlich an die neuesten Bedrohungen anpassen. Diese proaktive Herangehensweise trägt dazu bei, potenzielle Angriffsvektoren frühzeitig zu identifizieren und zu schließen, bevor es zu einem Sicherheitsvorfall kommt.
Zweitens wird die Implementierung von Zero-Trust-Netzwerksegmentierungen dringend empfohlen. Diese Strategie verfolgt den Ansatz, dass sowohl interne als auch externe Verbindungen als potenziell unsicher angesehen werden. Durch die Segmentierung des Netzwerks und die Einschränkung des Zugriffs auf kritische Systeme wird das Risiko eines unautorisierten Zugriffs erheblich gesenkt. Nur authentifizierte Benutzer sollten die Berechtigung erhalten, auf sensible Daten und Systeme zuzugreifen.
Darüber hinaus sind spezifische Härtungsstrategien für Gebäudemanagementsysteme von Bedeutung. Da diese Systeme für den Betrieb von Rechenzentren unerlässlich sind und oft mit dem Unternehmensnetzwerk verbunden sind, müssen sie entsprechend geschützt werden. Maßnahmen wie die Aktualisierung von Software, das Implementieren starker Passwörter und das Deaktivieren unnötiger Dienste können dazu beitragen, Sicherheitslücken in diesen Systemen zu schließen.
Zuletzt ist es für Betreiber von Rechenzentren wichtig, ein kontinuierliches Schulungsprogramm für Mitarbeiter zu etablieren. Da menschliches Versagen oft eine der größten Sicherheitsbedrohungen darstellt, sollte die Sensibilisierung der Mitarbeiter für Cybersicherheitspraktiken im Fokus stehen. Regelmäßige Schulungen und Updates über aktuelle Bedrohungen können das Sicherheitsbewusstsein und die Reaktion auf potenzielle Sicherheitsvorfälle verbessern.