
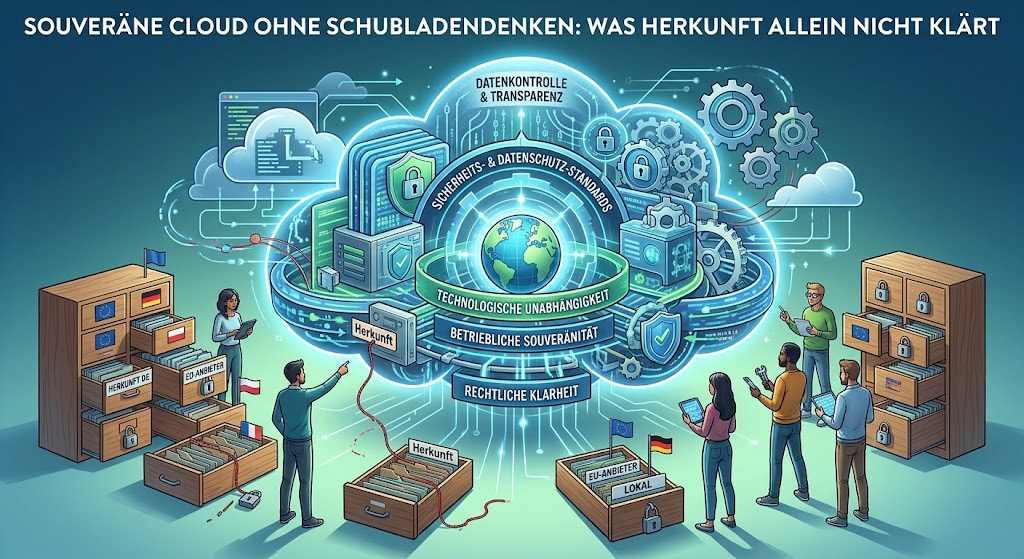
Der Ausdruck „souveräne Cloud“ klingt eindeutig, beschreibt jedoch kein einheitliches technisches oder rechtliches Modell. Je nach Perspektive kann damit die Kontrolle über Daten, die Unabhängigkeit von ausländischen Rechtsordnungen, der Betrieb durch nationale Anbieter oder die Möglichkeit gemeint sein, Dienste bei Bedarf zu wechseln. Diese Aspekte hängen zusammen, sind aber nicht gleichbedeutend. Ein Angebot kann bei einem Kriterium überzeugen und bei einem anderen Einschränkungen aufweisen. Deshalb führt die Einordnung in „souverän“ oder „nicht souverän“ oft zu einer Scheingenauigkeit, die wichtige Unterschiede verdeckt.
Auch der Firmensitz eines Anbieters reicht als Maßstab nicht aus. Er sagt weder allein aus, welches Recht auf bestimmte Daten und Unternehmen anwendbar ist, noch wer technisch Zugriff erhalten kann. Zu prüfen ist, welche Beschäftigten oder Unterauftragnehmer administrative Rechte besitzen und unter welchen Voraussetzungen Behörden Zugriff verlangen könnten. Ebenso wichtig sind der tatsächliche Infrastrukturbetreiber, der Standort der Datenverarbeitung sowie die Frage, wo Verschlüsselungsschlüssel gespeichert und wer von ihnen kontrolliert werden. Ein Anbieter mit Sitz im Inland kann auf global verteilte Dienste und Lieferketten angewiesen sein; umgekehrt kann ein internationaler Anbieter vertragliche, organisatorische und technische Schutzmaßnahmen vorsehen. Entscheidend sind konkrete Zuständigkeiten und Zugriffsmöglichkeiten, nicht allein die Adresse im Handelsregister.
Eine belastbare Bewertung betrachtet daher mehrere Prüfebenen und bezieht auch die Abhängigkeit von einzelnen Plattformen, Schnittstellen und proprietären Diensten ein. Selbst wenn Daten an einem bestimmten Ort gespeichert sind, kann ein späterer Wechsel schwierig werden, wenn Anwendungen, Identitäten oder Betriebsprozesse eng an einen Anbieter gebunden sind. Umgekehrt ist nicht für jede Nutzung ein vollständig selbst betriebener Dienst erforderlich. Maßgeblich sind der konkrete Anwendungsfall, die Sensibilität und rechtliche Einordnung der betroffenen Daten, die benötigte Verfügbarkeit sowie die Folgen eines möglichen Zugriffs oder Ausfalls. Unternehmen sollten ihre Anforderungen benennen, Kontrollen und Nachweise prüfen und verbleibende Risiken ausdrücklich bewerten. Souveränität ist damit kein pauschales Gütesiegel, sondern ein abgestuftes Ergebnis: Es zeigt, wie viel Kontrolle eine konkrete Lösung unter den gegebenen Bedingungen ermöglicht und welches Restrisiko die Organisation akzeptiert.
Der US CLOUD Act wird in der Debatte um Cloud-Souveränität häufig als Hinweis auf mögliche Zugriffe US-amerikanischer Behörden auf Daten bei US-Anbietern angeführt. Das Gesetz von 2018 erlaubt US-Behörden unter bestimmten Voraussetzungen, Anbieter zur Herausgabe von Daten zu verpflichten, die sich in ihrem Besitz, ihrer Obhut oder unter ihrer Kontrolle befinden – auch wenn diese außerhalb der Vereinigten Staaten gespeichert sind. Daraus folgt jedoch kein pauschaler, jederzeitiger Behördenzugriff. Welche Daten herauszugeben sind, hängt von der jeweiligen Rechtsgrundlage und dem konkreten Verfahren ab.
Microsoft und AWS verweisen darauf, dass Behördenzugriffe an gesetzliche Voraussetzungen und rechtliche Verfahren gebunden seien. Je nach Instrument können gerichtliche Anordnungen oder andere Formen rechtlicher Genehmigung erforderlich sein; zugleich unterscheiden sich die Verfahren nach Art der angefragten Daten. AWS erklärt, seit 2020 keine Kundeninhalte, die außerhalb der USA gespeichert waren, an die US-Regierung herausgegeben zu haben. Diese Aussage ist als Selbstauskunft des Unternehmens einzuordnen. Sie kann für die Bewertung relevant sein, ist aber keine unabhängige Garantie für künftige Fälle und ersetzt weder eine Prüfung der Rechtsgrundlagen noch eine Betrachtung möglicher Änderungen.
Zusätzliche Komplexität entsteht durch Section 702 des US-amerikanischen Foreign Intelligence Surveillance Act (FISA). Sie betrifft die nachrichtendienstliche Erfassung bestimmter Kommunikation nichtamerikanischer Personen außerhalb der USA und kann US-Anbieter zur Mitwirkung verpflichten. FISA Section 702 ist rechtlich vom CLOUD Act zu unterscheiden, kann für die Bewertung internationaler Datentransfers aber ebenfalls Bedeutung haben. Unternehmen müssen daher nicht nur Speicherorte, sondern auch Anbieterstruktur, Zugriffsmöglichkeiten und eingesetzte Dienste betrachten. Die Schrems-Rechtsprechung des Europäischen Gerichtshofs hat wiederholt Fragen zum Schutz personenbezogener Daten bei Übermittlungen in die USA aufgeworfen. Auch neue Abkommen oder Schutzmaßnahmen können erneut rechtlich geprüft werden. Wie Gerichte künftige Regelungen bewerten und wie Behörden Verfahren anwenden, lässt sich nicht verlässlich vorhersagen. Öffentliche Zusicherungen von Anbietern liefern wichtige Informationen, beseitigen diese verbleibende rechtliche Unsicherheit jedoch nicht.
In der Debatte über souveräne Cloud-Angebote vertreten Anbieter nicht nur technische Einschätzungen, sondern auch eigene Geschäftsinteressen. Welche Kriterien sie hervorheben, hängt daher oft mit ihrem jeweiligen Portfolio und Geschäftsmodell zusammen. Schwarz Digits lenkt den Blick besonders auf die rechtliche Möglichkeit eines Zugriffs: Entscheidend sei nicht allein, ob eine Behörde tatsächlich auf Daten zugreift, sondern auch, ob ein solcher Zugriff rechtlich verlangt oder ermöglicht werden kann. Diese Perspektive macht deutlich, dass geringe Zugriffszahlen für sich genommen keine Aussage darüber treffen, welche Risiken künftig bestehen. Unternehmen sollten deshalb prüfen, welche Rechtsordnungen auf Anbieter, Muttergesellschaften und Betriebsabläufe anwendbar sind.
Telekom und Oracle betonen stärker, wie sich Risiken durch vertragliche Zusagen, technische Architektur und das konkrete Betriebsmodell begrenzen lassen. Dazu gehören etwa die Frage, wer Systeme administriert, wo Schlüssel verwaltet werden und welche Zugriffsrechte Mitarbeitende oder externe Stellen erhalten. Vertragliche Vereinbarungen können Zuständigkeiten festlegen und Transparenz schaffen; sie ersetzen jedoch keine technische Kontrolle und müssen mit der tatsächlichen Betriebsweise übereinstimmen. Für die Bewertung zählt somit nicht nur der Unternehmenssitz eines Cloud-Anbieters. Ebenso relevant ist, ob Datenzugriffe nachvollziehbar geregelt sind, ob Kontrollen unabhängig überprüft werden und ob zugesicherte Schutzmaßnahmen im laufenden Betrieb wirksam umgesetzt werden.
IONOS und OVHcloud stellen häufig die Kombination mehrerer Anbieter als praktikablen Weg heraus. Weniger kritische Anwendungen können demnach bei einem Hyperscaler betrieben werden, während sensible Daten oder besonders schutzbedürftige Workloads bei einem europäischen Anbieter verbleiben. Eine solche Aufteilung kann Flexibilität und Auswahl ermöglichen, garantiert aber nicht automatisch Kontrolle oder Wechselmöglichkeiten. Belastbar ist das Modell nur, wenn Daten und Anwendungen tatsächlich portabel sind: Formate, Schnittstellen und Abhängigkeiten müssen einen Wechsel erlauben, ohne unverhältnismäßige Kosten oder lange Unterbrechungen zu verursachen. Zudem braucht es eine unabhängige Ausweichumgebung, die im Ernstfall einsatzbereit ist. Regelmäßige Tests sollten zeigen, ob sich Workloads dorthin übertragen und dort sicher weiterbetreiben lassen.
Die starke Stellung großer Hyperscaler lässt sich nicht allein durch Herkunftssiegel oder Verbote verändern. Ihre Marktmacht beruht auf mehreren sich gegenseitig verstärkenden Faktoren. Große Kundennetzwerke machen ihre Dienste für weitere Unternehmen attraktiv, während umfangreiche Investitionen in Rechenzentren, globale Netze und Sicherheitsinfrastruktur erhebliche Eintrittshürden schaffen. Hinzu kommen Skaleneffekte und in den USA teils günstigere Strompreise, die den Betrieb großer Anlagen begünstigen. Patente und proprietäre Dienste stärken bestehende Angebote zusätzlich. Selbst offene oder weithin nachgeahmte Schnittstellen können Abhängigkeiten verfestigen: Amazon S3 ist etwa zu einem Quasi-Standard für Objektspeicher geworden. Der Zugang zu großen Kapitalmärkten ermöglicht es den Anbietern zudem, hohe Investitionen und Preiskämpfe über längere Zeit zu tragen.
Diese Faktoren begründen kein pauschales Urteil über europäische oder amerikanische Clouds. Herkunft kann für rechtliche Zuständigkeit und politische Risiken relevant sein, sagt aber für sich genommen wenig über die tatsächliche Kontrolle, technische Sicherheit oder Ausfallsicherheit eines konkreten Dienstes aus. Umgekehrt garantiert ein Standort in Europa nicht automatisch, dass Daten vor jedem Zugriff geschützt sind oder dass ein Wechsel zu einem anderen Anbieter ohne erhebliche Kosten möglich wäre. Entscheidend ist deshalb, die Anforderungen nicht nur auf Organisationsebene, sondern für jede Datenart und jeden Workload gesondert zu bewerten. Vertrauliche Personalakten, öffentliche Webseiten und rechenintensive Analysen können unterschiedliche Schutzbedarfe und praktikable Betriebsmodelle haben.
Eine belastbare Prüfung beginnt mit klaren Fragen: Gegenüber welchen Akteuren soll Kontrolle gewährleistet sein – etwa ausländischen Behörden, dem Anbieter selbst oder unbefugten Dritten? Welche Folgen hätte ein Zugriff, eine Störung oder ein längerer Ausfall? Zu betrachten sind sowohl geschäftliche und rechtliche Konsequenzen als auch Auswirkungen auf Betroffene und kritische Abläufe. Danach ist zu prüfen, welche technischen und rechtlichen Schutzmaßnahmen greifen: Verschlüsselung und Schlüsselverwaltung, Zugriffskontrollen, vertragliche Zusicherungen, unabhängige Prüfungen sowie Notfall- und Wiederherstellungspläne. Schließlich bleibt jedes Restrisiko zu benennen, statt es durch ein Herkunftslabel zu verdecken. Eine tragfähige Cloud-Strategie beantwortet diese Fragen offen, ordnet passende Dienste den jeweiligen Aufgaben zu und begrenzt Abhängigkeiten bewusst – etwa durch portable Architekturen, Ausweichmöglichkeiten und realistische Wechselpläne.