
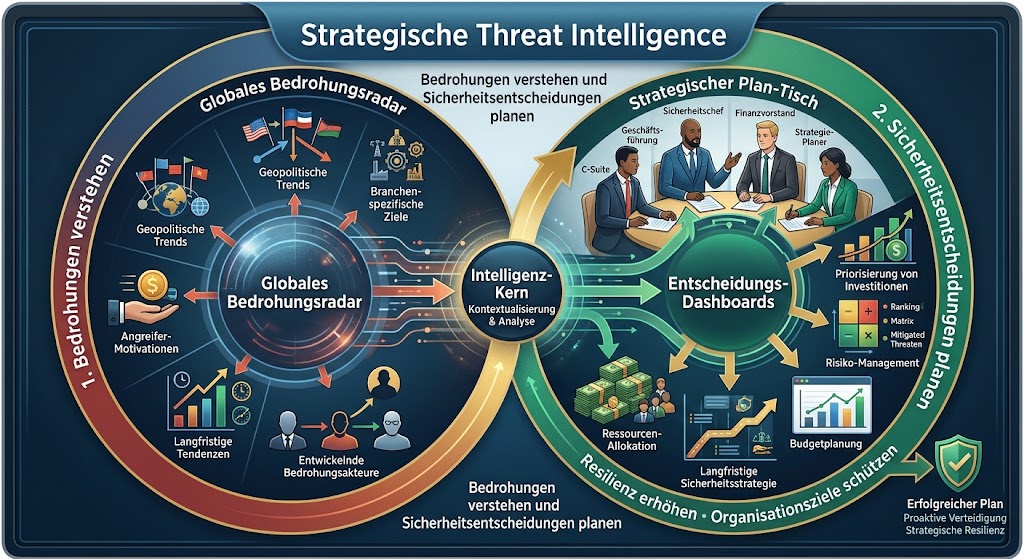
Eine Sammlung von Warnmeldungen, technischen Indikatoren und einzelnen Beobachtungen wirkt zunächst umfangreich und handlungsrelevant. Für Führungskräfte entsteht daraus jedoch nicht automatisch eine belastbare Grundlage für langfristige Sicherheitsentscheidungen. Ein verdächtiger Login, eine neue Schwachstelle oder ein Bericht über eine Angriffskampagne beschreibt jeweils zunächst nur einen Ausschnitt. Ohne zusätzliche Einordnung bleibt unklar, ob ein Ereignis das eigene Unternehmen betrifft, welche Bedeutung es besitzt und ob daraus tatsächlich eine strategische Veränderung des Risikos folgt.
Rohdaten beantworten wichtige Entscheidungsfragen nur selten von selbst. Sie zeigen, was beobachtet wurde, aber nicht zuverlässig, wer hinter einer Aktivität stehen könnte, welche Ziele verfolgt werden oder welche Fähigkeiten ein Angreifer besitzt. Auch die bloße Häufung ähnlicher Meldungen kann täuschen: Manche Hinweise beziehen sich auf dieselbe Kampagne, andere sind veraltet, unvollständig oder für die eigene Branche kaum relevant. Werden solche Informationen ungeprüft weitergegeben, können sie Aufmerksamkeit binden und Prioritäten verzerren.
Der Übergang von Information zu Intelligence ist deshalb ein analytischer Prozess. Beobachtungen werden zunächst auf Qualität, Aktualität und Herkunft geprüft. Anschließend verknüpfen Analystinnen und Analysten Hinweise miteinander, gleichen sie mit weiteren Quellen ab und bewerten ihre Aussagekraft. Dabei werden technische Erkenntnisse ebenso berücksichtigt wie Bedrohungsakteure, deren Motive und Vorgehensweisen. Entscheidend ist zudem der Unternehmenskontext: Geschäftsmodell, kritische Prozesse, eingesetzte Technologien, Abhängigkeiten und bestehende Schutzmaßnahmen beeinflussen, welche Folgen ein Szenario haben könnte.
Strategische Threat Intelligence verdichtet diese Arbeit zu einem vorausschauenden Lagebild. Sie beschreibt nicht lediglich aktuelle Vorfälle, sondern ordnet Entwicklungen ein, macht mögliche Veränderungen der Bedrohungslage sichtbar und zeigt, welche Annahmen oder Unsicherheiten bestehen. So können Verantwortliche beurteilen, welche Risiken langfristig an Bedeutung gewinnen, wo Investitionen den größten Nutzen erwarten lassen und welche Fähigkeiten gestärkt werden sollten. Die Analyse ersetzt keine Entscheidung, schafft jedoch eine nachvollziehbare Grundlage dafür. Ihr Wert liegt darin, aus vereinzelten Signalen ein kontextbezogenes Verständnis möglicher künftiger Auswirkungen zu entwickeln.
Threat Intelligence wird häufig in strategische, operative und taktische Ebenen gegliedert. Die Einteilung beschreibt unterschiedliche Fragestellungen, Zielgruppen und Zeithorizonte. Sie hilft dabei, Informationen so aufzubereiten, dass sie konkrete Entscheidungen unterstützen. Keine Ebene ist grundsätzlich wichtiger als die anderen: Ihr Nutzen hängt davon ab, ob eine Organisation eine akute Bedrohung untersuchen, ihre Abwehr anpassen oder langfristige Risiken bewerten muss.
Operative Threat Intelligence bezieht sich vor allem auf konkrete Kampagnen und laufende Angriffe. Sie kann Informationen zu betroffenen Organisationen, Angreifern, Zielen, Zeiträumen und beobachteten Aktivitäten zusammenführen. Sicherheits- und Incident-Response-Teams nutzen diese Erkenntnisse, um einen Vorfall einzuordnen, mögliche Zusammenhänge zu erkennen und die nächsten Untersuchungsschritte festzulegen. Ihr Schwerpunkt liegt damit auf dem Verständnis einer bestimmten Bedrohungslage und der Unterstützung zeitnaher Reaktionen.
Taktische Intelligence beschreibt dagegen, wie Angreifer vorgehen und welche Werkzeuge, Techniken und Fähigkeiten sie einsetzen. Solche Erkenntnisse helfen Abwehrteams, Schutzmaßnahmen an beobachtete Angriffsmuster anzupassen. Dazu können etwa Hinweise auf genutzte Einfallstore, Methoden zur Ausweitung von Berechtigungen oder Vorgehensweisen beim Diebstahl von Zugangsdaten gehören. Die Ergebnisse lassen sich in technische Erkennungsregeln, Härtungsmaßnahmen und Abläufe für die Überwachung übersetzen. Ihr Wert zeigt sich besonders dann, wenn sie die tatsächlichen Fähigkeiten und Arbeitsweisen relevanter Angreifer berücksichtigen.
Strategische Threat Intelligence richtet den Blick auf die größere Bedrohungslandschaft und längere Zeiträume. Sie untersucht, welche Entwicklungen, Akteure oder Veränderungen im Umfeld eine Organisation künftig betreffen könnten. Die Erkenntnisse unterstützen Führungskräfte und Verantwortliche dabei, Risiken zu bewerten, Prioritäten zu setzen und Investitionen sowie Sicherheitsplanung zu begründen. Dabei geht es nicht allein um den nächsten Angriff, sondern auch um mögliche Veränderungen bei Geschäftsmodellen, Lieferketten, Technologien oder geopolitischen Rahmenbedingungen.
Die drei Ebenen ergänzen einander, sind jedoch nicht austauschbar. Eine schnelle Reaktion auf einen laufenden Angriff kann operative und taktische Fragen beantworten, zeigt aber nicht automatisch, welche Risiken bei mehrjährigen Investitionen oder der strategischen Risikobewertung zu berücksichtigen sind. Umgekehrt ersetzt eine langfristige Einschätzung keine konkrete Untersuchung eines Vorfalls. Wirksame Sicherheitsentscheidungen verbinden daher kurzfristige Lagebilder mit Erkenntnissen über Angriffsmethoden und einem vorausschauenden Verständnis der Bedrohungsentwicklung.
Strategische Threat Intelligence entsteht nicht aus einer einzelnen Meldung, sondern aus der systematischen Zusammenführung unterschiedlicher Informationsquellen. Dazu zählen öffentlich zugängliche Inhalte wie Sicherheitsberichte, technische Blogs und Beiträge in sozialen Medien (OSINT), kommerzielle Threat-Intelligence-Feeds sowie interne Erkenntnisse aus Sicherheitsüberwachung, Vorfallbearbeitung und Geschäftsbereichen. Ergänzend können Informationen von Branchenverbänden, Behörden, Forschungseinrichtungen und vertrauenswürdigen Partnern einfließen. Jede Quelle trägt eine eigene Perspektive bei: Interne Daten zeigen, was in der eigenen Umgebung beobachtet wird, während externe Informationen Entwicklungen im breiteren Bedrohungsumfeld sichtbar machen. Erst ihre Verbindung kann ein umfassenderes Lagebild ermöglichen.
Vor der Auswertung ist die Qualität der Informationen kritisch zu prüfen. Entscheidend sind Aktualität, Herkunft und Verlässlichkeit: Wann wurde eine Meldung erstellt oder zuletzt bestätigt, auf welchen Beobachtungen beruht sie, und wie transparent ist der Informationsweg? Auch mögliche Interessen oder methodische Einschränkungen einer Quelle sollten berücksichtigt werden. Ein Feed kann beispielsweise schnell neue Indikatoren liefern, aber wenig Kontext zu ihrer Entstehung bieten; interne Protokolle können präzise sein, jedoch nur einen begrenzten Ausschnitt abbilden. Ebenso wichtig ist, bekannte Lücken festzuhalten, etwa fehlende Telemetrie, uneinheitliche Zeitangaben oder eine geringe Abdeckung bestimmter Systeme. So werden Grenzen der Analyse nicht mit Gewissheit verwechselt.
Einzelne IP-Adressen, Domains oder andere Indikatoren erhalten ihre Bedeutung erst durch Querverbindungen, gezielte Recherche und eine evidenzbasierte Bewertung. Analysten können prüfen, ob verschiedene Quellen dieselbe Aktivität beschreiben, ob sich ein Muster über die Zeit verändert und ob ein Zusammenhang mit bekannten Akteuren oder Zielen plausibel belegt ist. Dabei müssen Beobachtungen klar von Interpretationen und Annahmen getrennt werden. Widersprüche, alternative Erklärungen und verbleibende Unsicherheiten gehören ausdrücklich in die Bewertung. Das verhindert, dass ein isolierter Datenpunkt unverhältnismäßig stark gewichtet wird. Zugleich kann zusätzlicher Kontext ein zunächst unauffälliges Signal als relevant erkennbar machen. Ein belastbares Lagebild ist daher keine Sammlung von Treffern, sondern eine nachvollziehbare Einschätzung, die Belege, Grenzen und offene Fragen sichtbar macht und fundierte Sicherheitsentscheidungen unterstützt.
Strategische Threat Intelligence unterstützt Führungskräfte dabei, Sicherheitsentscheidungen nicht nur an aktuellen Vorfällen, sondern auch an möglichen Entwicklungen auszurichten. Für langfristige Investitionen ist entscheidend, welche Bedrohungen voraussichtlich an Bedeutung gewinnen, welche Schutzmaßnahmen dafür erforderlich sein könnten und wann diese umgesetzt werden sollten. So lassen sich beispielsweise Investitionen in Erkennung, Wiederherstellung oder Lieferkettensicherheit mit erwarteten Risiken und den strategischen Zielen des Unternehmens verknüpfen.
Damit Erkenntnisse in eine belastbare Planung einfließen können, sollte die Analyse die betroffenen Geschäftsbereiche konkret benennen. Eine Bedrohung kann etwa bestimmte Standorte, digitale Dienste, Produktionsprozesse oder externe Dienstleister stärker gefährden als andere. Werden diese Zusammenhänge sichtbar, können Verantwortliche Ressourcen gezielter verteilen, Zuständigkeiten festlegen und Maßnahmen nach ihrer möglichen Wirkung priorisieren. Auch unterschiedliche Zeithorizonte sind wichtig: Kurzfristige Schutzmaßnahmen können neben mehrjährigen Investitionen stehen, ohne dass beide fälschlich als gleich dringlich behandelt werden.
Eine fundierte Einschätzung macht zudem transparent, worauf ihre Aussagen beruhen und wo Unsicherheiten verbleiben. Prognosen versprechen keine Gewissheit über den Verlauf einer Bedrohung. Sie bieten eine evidenzbasierte Bewertung möglicher Entwicklungen, gestützt auf verfügbare Informationen, beobachtete Trends und nachvollziehbare Annahmen. Führungskräfte sollten daher nicht nur das wahrscheinlichste Szenario betrachten, sondern auch relevante Alternativen und deren mögliche Folgen für das Geschäft. Dadurch können sie Entscheidungen treffen, die unter veränderten Bedingungen anpassbar bleiben.
Threat Intelligence ist deshalb kein einmaliges Planungsdokument. Neue Erkenntnisse, veränderte Fähigkeiten von Angreifern oder Änderungen im eigenen Geschäftsumfeld können frühere Annahmen entkräften und eine Neubewertung erforderlich machen. Regelmäßige Aktualisierungen helfen, Prioritäten, Budgets und Maßnahmen an die aktuelle Lage anzupassen. Der Nutzen strategischer Analyse liegt nicht in der Menge gesammelter Daten, sondern darin, relevante Erkenntnisse rechtzeitig in nachvollziehbare Entscheidungen zu überführen. Wenn Annahmen, Risiken und Handlungsoptionen verständlich dokumentiert sind, können Führungskräfte Investitionen begründen, Zielkonflikte offenlegen und Sicherheitsmaßnahmen wirksam mit den geschäftlichen Anforderungen abstimmen.