

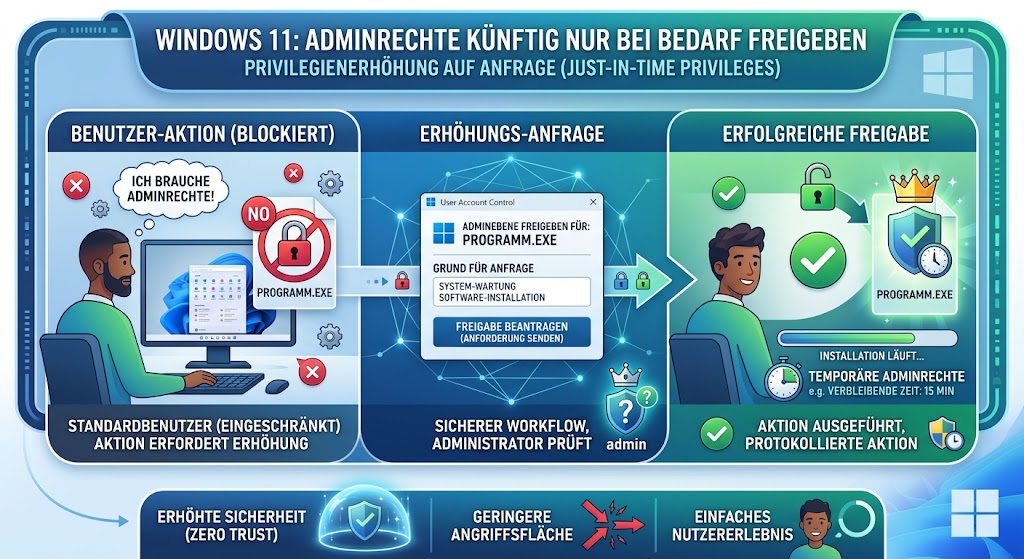
Der Administratorschutz verändert in Windows 11 24H2 und 25H2, wann und wie administrative Berechtigungen verfügbar sind. Ohne diese Funktion kann ein Konto mit Administratorrechten seine erhöhten Rechte während der gesamten Anmeldung nutzen. Ist der Schutz aktiviert, stellt Windows diese Rechte dagegen nicht pauschal für die komplette Sitzung bereit. Sie werden nur für einzelne Vorgänge freigegeben, die tatsächlich administrative Berechtigungen erfordern.
Das betrifft beispielsweise Änderungen an Systemeinstellungen oder Installationen, für die ein normaler Benutzerzugriff nicht ausreicht. Ein berechtigter Nutzer kann solche Aufgaben weiterhin erledigen; der Unterschied liegt darin, dass erhöhte Rechte gezielt an den jeweiligen Vorgang gebunden sind, statt dauerhaft im Hintergrund verfügbar zu bleiben. Damit ändert sich die Bereitstellung administrativer Berechtigungen selbst. Administratorschutz ist also nicht lediglich eine zusätzliche Bestätigungsmeldung, die vor einer Aktion erscheint, während Windows ansonsten unverändert mit dauerhaft verfügbaren Adminrechten arbeitet.
Die Funktion ist ab Werk ausgeschaltet. Unternehmen erhalten daher nicht automatisch einen anderen Berechtigungsmodus, sobald sie die genannten Windows-Versionen einsetzen. Verantwortliche müssen Administratorschutz gezielt aktivieren und entscheiden, wie die Funktion in ihre Geräteverwaltung und Sicherheitsrichtlinien passt. Vor einer breiten Einführung empfiehlt es sich, typische administrative Arbeitsabläufe zu prüfen: Welche Aufgaben benötigen erhöhte Rechte, welche Konten führen sie aus, und wie lässt sich die Freigabe kontrolliert in bestehende Prozesse einfügen? So können IT-Teams Auswirkungen auf Support, Softwareinstallation und alltägliche Wartungsarbeiten einschätzen.
Als Auslieferungsstand ist KB5120998 vom 27. August 2026 genannt. Die deutsche Bezeichnung der Funktion lautet „Administratorschutz“. Für die Einordnung ist vor allem die Unterscheidung zwischen einem dauerhaft berechtigten Administratorkonto und einer punktuellen Freigabe relevant. Der Schutz hebt administrative Aufgaben nicht auf und macht sie auch nicht grundsätzlich unzugänglich. Stattdessen soll er verhindern, dass erhöhte Rechte über die jeweilige notwendige Aktion hinaus bereitstehen. Die praktische Wirkung hängt davon ab, ob Organisationen die Funktion aktivieren und ihre Abläufe entsprechend berücksichtigen.
Die Benutzerkontensteuerung (User Account Control, UAC) soll verhindern, dass jede Anwendung automatisch mit den höchsten Rechten eines angemeldeten Administrators arbeitet. Dafür verwendet Windows bei Mitgliedern der lokalen Administratorengruppe grundsätzlich zwei Sicherheitstoken. Ein Token beschreibt unter anderem die Identität eines Benutzers und die Berechtigungen, die ein Prozess erhält. Bei der Anmeldung werden sowohl eine eingeschränkte als auch eine vollständige Variante bereitgestellt.
Im vollständigen Token ist die lokale Administratorengruppe aktiv. Ein damit gestarteter Prozess kann daher administrative Berechtigungen nutzen, etwa geschützte Systemeinstellungen ändern oder Software für alle Benutzer installieren. Im eingeschränkten Token ist dieselbe Gruppe dagegen als „Deny only“ markiert. Sie kann in diesem Zustand nicht dazu dienen, zusätzliche Zugriffsrechte zu gewähren. Sie bleibt jedoch relevant, wenn Windows Berechtigungen prüft: Eine Zugriffsregel, die der Administratorengruppe ausdrücklich den Zugriff verweigert, kann dadurch weiterhin greifen.
Im normalen Arbeitsalltag werden Programme eines Administrators meist mit dem eingeschränkten Token ausgeführt. Soll eine Anwendung administrative Aufgaben erledigen, kann sie über „Als Administrator ausführen“ gestartet werden. Windows fordert dann eine Bestätigung an und verwendet nach der Freigabe das vollständige Token für diesen Prozess. Dadurch werden erhöhte Rechte gezielt einer Anwendung zugeteilt, statt sie standardmäßig jedem gestarteten Programm verfügbar zu machen. Bei einem Standardbenutzer kann die Abfrage zusätzlich die Eingabe von Anmeldedaten eines Administrators verlangen.
Die beiden Token bedeuten allerdings nicht, dass Windows zwei voneinander getrennte Benutzerkonten oder Arbeitsbereiche anlegt. Beide greifen auf dasselbe Benutzerprofil zu, einschließlich persönlicher Dateien und des Registry-Zweigs HKCU, der benutzerspezifische Einstellungen enthält. Die Trennung betrifft vor allem die Berechtigungen der Prozesse. UAC ermöglicht somit eine Erhöhung auf Nachfrage, beseitigt aber nicht die grundsätzlich vorhandenen Administratorrechte des Kontos. Das vollständige Token ist weiterhin verfügbar und kann nach einer Bestätigung verwendet werden. UAC begrenzt daher die alltägliche Nutzung dieser Rechte, statt sie dauerhaft zu entziehen oder jede Möglichkeit zur Rechteausweitung auszuschließen.
Administratorschutz verändert vor allem, wie weitreichende Berechtigungen während einer Windows-Sitzung verfügbar sind. Statt für die gesamte Anmeldung dauerhaft ein vollwertiges Administrator-Token bereitzustellen, soll Windows erhöhte Rechte stärker an konkrete Vorgänge binden. Die Anmeldung und die alltägliche Nutzung bleiben damit von einzelnen Aufgaben zu unterscheiden, für die tatsächlich administrative Befugnisse erforderlich sind. Entscheidend ist nicht, dass Verwaltungsrechte grundsätzlich entfallen, sondern dass sie nicht automatisch für sämtliche Anwendungen und Aktivitäten der Sitzung gelten sollen.
Im Alltag können weiterhin Aufgaben auftreten, die administrative Rechte benötigen. Dazu gehören etwa das Ausführen bestimmter Verwaltungsprogramme, das Installieren von Software oder Änderungen an Systemeinstellungen. Für solche Vorgänge kann eine gezielte Rechteerhöhung erforderlich sein. Anwendungen, die keine besonderen Berechtigungen benötigen, sollen dagegen nicht allein deshalb mit umfassenden Administratorrechten arbeiten, weil die Sitzung mit einem Administratorkonto gestartet wurde. Dadurch wird das Prinzip unterstützt, weitreichende Berechtigungen nur dort einzusetzen, wo sie für die jeweilige Aufgabe gebraucht werden.
Für Nutzerinnen und Nutzer kann das bedeuten, dass sich einzelne Arbeitsabläufe anders darstellen oder zusätzliche Bestätigungen beziehungsweise eine gesonderte Autorisierung erforderlich sind. Welche Interaktion konkret erscheint, lässt sich jedoch nicht pauschal für alle Geräte und Situationen festlegen. Sie kann von der eingesetzten Windows-Version, den Einstellungen und der Unternehmenskonfiguration abhängen. Auch die Anforderungen eines Programms oder einer Änderung spielen eine Rolle. Unternehmen sollten daher ihre typischen Verwaltungs- und Installationsabläufe mit der jeweiligen Konfiguration prüfen, bevor sie daraus allgemeine Aussagen über den Ablauf ableiten.
Der zentrale Unterschied liegt somit zwischen einer gezielten Rechteerhöhung für einen bestimmten Vorgang und einer Sitzung, in der administrative Berechtigungen dauerhaft umfassend verfügbar sind. Administratorschutz soll die zweite Form einschränken, ohne notwendige Verwaltungsaufgaben unmöglich zu machen. Welche Folgen das für einzelne Anwendungen hat, sollte anhand der tatsächlich eingesetzten Umgebung bewertet werden. So lässt sich feststellen, welche Aufgaben weiterhin erhöhte Rechte benötigen und ob die vorgesehene Nutzerinteraktion mit den betrieblichen Anforderungen vereinbar ist.
Vor der Umstellung sollten IT-Verantwortliche zunächst ein vollständiges Bild der vorhandenen lokalen Administratorrechte erstellen. Dazu gehören Rechte von Mitarbeitenden ebenso wie die von Dienstkonten, technischen Benutzerkonten und gemeinsam genutzten Konten. Verzeichnisdaten und Gerätekonfigurationen liefern einen Ausgangspunkt; ergänzend sollten Verantwortliche prüfen, ob Berechtigungen direkt auf einzelnen Geräten vergeben wurden. Entscheidend ist nicht nur, wer administrative Rechte besitzt, sondern auch, warum sie benötigt werden und wie häufig sie tatsächlich zum Einsatz kommen. Veraltete, doppelte oder nicht eindeutig zuordenbare Berechtigungen sollten geklärt werden, bevor Änderungen ausgerollt werden.
Im nächsten Schritt sind konkrete Tätigkeiten zu erfassen, die erhöhte Rechte erfordern. Dazu zählen etwa Softwareinstallationen, Treiberaktualisierungen, Änderungen an Systemeinstellungen sowie bestimmte Wartungs- und Supportaufgaben. Anwendungen und Arbeitsabläufe sollten unter den vorgesehenen Standardbenutzerrechten getestet werden. Dabei empfiehlt es sich, typische Nutzungsszenarien einzubeziehen: reguläre Installationen, Updates, externe Geräte, Skripte und Fernwartung. Tests machen sichtbar, ob eine Anwendung unnötig hohe Rechte voraussetzt oder ob ein Prozess angepasst werden muss. So lassen sich Störungen im täglichen Betrieb vermeiden, statt erst nach der Einführung auf blockierte Aufgaben zu reagieren.
Die Aktivierung sollte zunächst in einer begrenzten Pilotgruppe erfolgen, die unterschiedliche Rollen, Geräte und Arbeitsweisen abbildet. Rückmeldungen aus dieser Phase helfen, technische Probleme und unklare Zuständigkeiten früh zu erkennen. Betroffene Nutzer sollten vorab erfahren, welche Änderungen sie bemerken werden, welche Tätigkeiten weiterhin möglich sind und an wen sie sich bei legitimen Anforderungen wenden können. Ein nachvollziehbarer Antragsweg mit klaren Zuständigkeiten, angemessener Prüfung und zeitlich begrenzter Freigabe verhindert, dass Mitarbeitende auf unsichere Umgehungslösungen ausweichen. Supportteams benötigen dazu passende Informationen und dokumentierte Abläufe.
Der Sicherheitsgewinn ergibt sich daraus, dass administrative Privilegien nicht dauerhaft und unnötig verfügbar sind. Microsoft bezifferte im Digital Defense Report 2024 den Diebstahl von Anmeldetoken auf rund 39.000 Fälle täglich. Werden Sitzungen kompromittiert, können eingeschränkte Rechte die möglichen Folgen begrenzen, weil Angreifer weniger unmittelbar auf geschützte Systembereiche zugreifen können. Eine bedarfsgerechte Freigabe ist jedoch kein Ersatz für sorgfältige Kontenverwaltung, starke Authentifizierung, zeitnahe Aktualisierungen und Überwachung. Sie sollte als Teil eines umfassenden Sicherheitskonzepts eingeführt und regelmäßig überprüft werden, damit Berechtigungen weiterhin zu den tatsächlichen Aufgaben passen.