
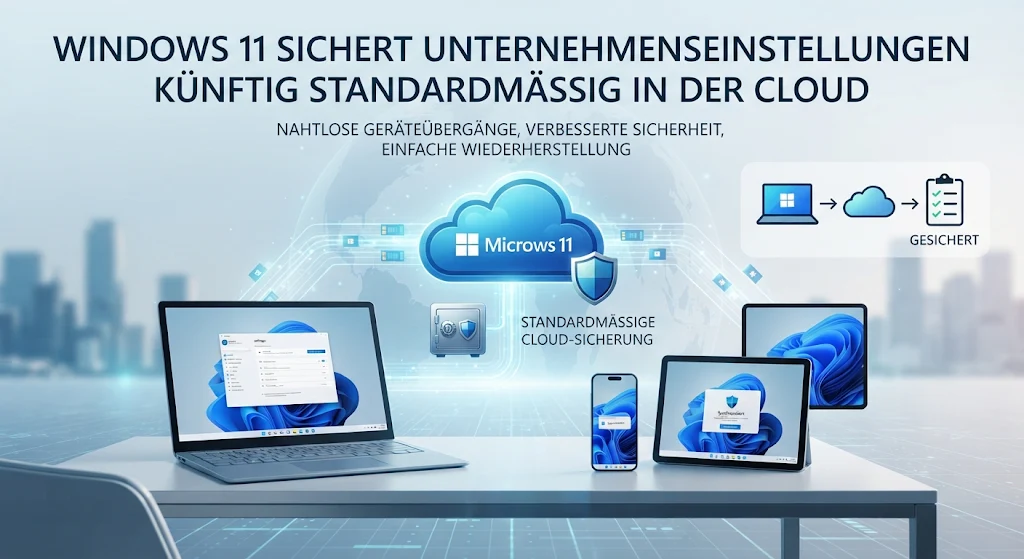
Mit der kommenden Funktionsversion von Windows 11 ändert Microsoft die Voreinstellung für die Sicherung von Windows-Einstellungen auf bestimmten verwalteten Geschäftsgeräten. Auf berechtigten Geräten soll die Sicherung künftig automatisch eingeschaltet sein. Voraussetzung ist, dass die zuständige Administration keine abweichende Richtlinie festgelegt hat. Damit verschiebt sich der bisherige Ausgangspunkt: Eine bislang nicht konfigurierte Einstellung führt künftig nicht mehr dazu, dass die Sicherung standardmäßig ausgeschaltet bleibt. Nutzerinnen und Nutzer können so ihre unterstützten Windows-Einstellungen über die Cloud sichern und bei einem Gerätewechsel oder einer erneuten Einrichtung einfacher wiederherstellen.
Die Änderung betrifft Geräte, die von einer Organisation verwaltet und entweder per Microsoft Entra Join oder per Hybrid Join eingebunden sind. Entscheidend ist dabei der Status der jeweiligen Richtlinie. Nur wenn die Einstellung „Not configured“ lautet, greift die neue Voreinstellung und aktiviert die Sicherung automatisch. Haben Administratoren die Sicherung bereits ausdrücklich aktiviert oder deaktiviert, bleibt diese Vorgabe maßgeblich. Auch sonstige bestehende Einstellungen werden durch das Funktionsupdate nicht einfach überschrieben. Unternehmen sollten daher zwischen einer tatsächlich festgelegten Richtlinie und einer bislang unkonfigurierten Einstellung unterscheiden, bevor sie die Auswirkungen für ihre Geräteflotte bewerten.
Für Geräte in der Europäischen Union gilt eine Ausnahme: Aufgrund des Digital Markets Act nimmt Microsoft sie von der automatischen Aktivierung aus. Dort bleibt es beim bisherigen Opt-in-Verfahren, bei dem die Sicherung nicht ohne vorherige Zustimmung eingeschaltet wird. Die regionale Ausnahme bedeutet, dass Organisationen mit Standorten in der EU die neue Voreinstellung nicht gleichermaßen auf alle verwalteten Geräte übertragen können. Microsoft beschreibt den Umfang und die Bedingungen der Änderung in der Produktdokumentation. Unternehmen sollten diese Angaben mit ihrer eigenen Gerätekonfiguration abgleichen und ihre derzeitigen Richtlinien prüfen. So lässt sich feststellen, welche Geräte betroffen sind, ob eine bewusste Festlegung fehlt und ob interne Vorgaben zur Cloud-Speicherung angepasst oder eindeutig dokumentiert werden müssen.
Die Windows-Sicherung für Organisationen umfasst ausgewählte persönliche Windows-Einstellungen und Präferenzen sowie eine Liste der installierten Apps aus dem Microsoft Store. Sie soll es Beschäftigten erleichtern, ihre gewohnte Arbeitsumgebung auf einem neuen oder zurückgesetzten Gerät wiederherzustellen. Welche Kategorien Windows berücksichtigt, lässt sich in den Einstellungen unter „Meine Einstellungen speichern“ nachvollziehen. Die Sicherung betrifft dabei Konfigurationsdaten und keine vollständige Kopie des Geräts oder sämtlicher darauf gespeicherter Inhalte.
Zu den erfassten Einstellungen zählen unter anderem Personalisierungsoptionen und Einstellungen für Bedienungshilfen. Dadurch können bestimmte Darstellungs- und Bedienpräferenzen nach der Wiederherstellung wieder zur Verfügung stehen. Zusätzlich speichert Windows eine Übersicht der Apps, die aus dem Microsoft Store installiert wurden. Diese Liste enthält jedoch keine klassischen Desktop-Programme, etwa Anwendungen, die unabhängig vom Store über herkömmliche Installationsdateien eingerichtet wurden. Solche Programme werden deshalb nicht durch diese App-Liste gesichert und müssen bei Bedarf separat erneut installiert werden. Auch ihre individuellen Einstellungen sind nicht automatisch Bestandteil der beschriebenen Windows-Sicherung.
Die Übertragung erfolgt im Hintergrund automatisch, sobald die zuständige Richtlinie die Funktion für die Organisation freigibt. Windows übermittelt die erfassten Daten ungefähr alle acht Tage, ohne dass Nutzer jeden Sicherungsvorgang manuell anstoßen müssen. Die Daten werden im Tenant der Organisation gespeichert und dem Entra-Konto der jeweiligen Person zugeordnet. Für eine Wiederherstellung muss sich die Person daher mit demselben Entra-Konto anmelden, das mit der Sicherung verknüpft ist. Diese Kontobindung ist wichtig, damit Windows die passenden Einstellungen dem richtigen Nutzer zuordnen kann.
Persönliche Dateien sind ausdrücklich nicht Teil dieser Sicherung. Dazu gehören beispielsweise Dokumente, Bilder und andere Dateien in den persönlichen Ordnern. Wer solche Inhalte schützen oder auf mehreren Geräten verfügbar halten möchte, benötigt weiterhin eine separate Ordnersicherung über OneDrive. Für diese Sicherung gelten eigene Einstellungen und Aufbewahrungsregeln, die unabhängig von der Windows-Sicherung verwaltet werden. Unternehmen und Nutzer sollten die beiden Funktionen daher getrennt betrachten: Windows Backup unterstützt die Wiederherstellung bestimmter Einstellungen und einer Store-App-Liste, während OneDrive für die Sicherung ausgewählter persönlicher Dateien zuständig ist.
Unternehmen können die automatische Sicherung von Einstellungen zentral verwalten und bei Bedarf deaktivieren. Eine Möglichkeit bietet der Gruppenrichtlinien-Editor. Die Richtlinie befindet sich unter „Computer Configuration > Administrative Templates > Windows Components > Sync your settings“. Dort lässt sich die Einstellung „Enable Windows Backup“ auf „Disabled“ setzen. Damit wird die Sicherung für die betroffenen Geräte beziehungsweise Benutzerkonten entsprechend der angewendeten Richtlinie ausgeschaltet. Administratoren sollten vor der Änderung prüfen, welche Organisationseinheiten und Benutzergruppen von der Richtlinie erfasst werden.
Auch in verwalteten Umgebungen, die Einstellungen über den Policy Configuration Service Provider (CSP) festlegen, gibt es eine passende Steuerungsmöglichkeit. Der relevante Eintrag lautet „SettingsSync/EnableWindowsBackup“; als Wert wird „Disabled“ verwendet. So können Unternehmen die Funktion über ihre Geräteverwaltung konfigurieren, statt die Änderung manuell auf einzelnen Windows-11-Geräten vorzunehmen. Die konkrete Zuweisung sollte sich an den vorhandenen Verwaltungsprozessen orientieren und zunächst in einer begrenzten Testgruppe überprüft werden.
Für Microsoft Intune lässt sich die Einstellung über ein Konfigurationsprofil aus dem Einstellungskatalog bereitstellen. Administratoren suchen dort nach der entsprechenden Windows-Backup-Richtlinie, setzen sie auf „Disabled“ und weisen das Profil den vorgesehenen Geräten oder Gruppen zu. Anschließend empfiehlt es sich, den Status der Zuweisung in Intune zu kontrollieren und auf Geräten zu prüfen, ob die Richtlinie tatsächlich angewendet wurde. Dadurch lassen sich Fehlkonfigurationen frühzeitig erkennen.
Wichtig ist, dieselbe Einstellung nicht gleichzeitig über Gruppenrichtlinie und CSP zu verwalten. Microsoft rät von dieser parallelen Konfiguration ab, weil unterschiedliche oder widersprüchliche Vorgaben entstehen können und dadurch unklar bleibt, welche Einstellung maßgeblich ist. Unternehmen sollten daher eine zentrale Verwaltungsquelle auswählen und diese konsequent verwenden.
Das Abschalten verhindert künftige Sicherungen, löscht jedoch nicht automatisch bereits in einem Microsoft-Tenant gespeicherte Einstellungsdaten. Wenn diese Daten entfernt werden sollen, müssen Administratoren den Löschvorgang gesondert veranlassen. Dafür kann die Microsoft-Graph-Berechtigung „UserWindowsSettings.ReadWrite.All“ verwendet werden. Vor einer Bereinigung sollten Verantwortliche klären, welche Konten betroffen sind, die erforderliche Berechtigung kontrolliert vergeben und die Ausführung dokumentieren. So bleiben Richtlinienänderung und Datenlöschung als zwei getrennte administrative Schritte nachvollziehbar.
Die neue Voreinstellung in Windows 11 betrifft zunächst nur die Sicherungsrichtlinie. Sie kann dazu führen, dass Unternehmenseinstellungen regelmäßig in die Cloud übertragen werden. Daraus folgt jedoch nicht automatisch, dass diese Daten nach einem Update oder beim Einrichten eines Ersatzgeräts wiederhergestellt werden. Sicherung und Wiederherstellung sind getrennte Funktionen und müssen daher auch getrennt bewertet und konfiguriert werden.
Insbesondere bleibt die Wiederherstellung nach einem Update standardmäßig deaktiviert. Auch für die Übertragung gespeicherter Einstellungen auf ein neu aufgesetztes Gerät ist eine zusätzliche Freigabe durch die IT erforderlich. Administratoren können diese Funktion über Microsoft Intune oder eine Gruppenrichtlinie aktivieren. In Intune befindet sich die relevante Einstellung im Admin Center unter „Devices > Enrollment > Windows backup and restore“. Dort lässt sich die Wiederherstellungsseite auf „On“ stellen.
Diese Trennung schafft eine praktische Lücke zwischen Datensicherung und tatsächlicher Nutzbarkeit. Eine Organisation kann bereits regelmäßig Einstellungen in die Cloud übertragen, während Beschäftigte sie auf einem Ersatzgerät trotzdem nicht abrufen können. Das gilt, solange die Wiederherstellung nicht ebenfalls aktiviert und entsprechend bereitgestellt wurde. Eine vorhandene Sicherung ist somit keine Garantie dafür, dass ein neuer oder zurückgesetzter Rechner automatisch den vertrauten Zustand erhält. Für die Planung sollten IT-Teams deshalb prüfen, welche Richtlinien gelten, für welche Geräte und Nutzer sie greifen und ob der Wiederherstellungsprozess im vorgesehenen Szenario tatsächlich verfügbar ist.
Vor dem Update empfiehlt sich außerdem ein gemeinsamer Blick auf Datenumfang, Datenschutzanforderungen und betriebliche Abläufe. Organisationen außerhalb der EU sollten insbesondere klären, welche Einstellungen gespeichert werden, welche internen Datenschutzvorgaben dabei gelten und wer die Aktivierung steuert. Ebenso wichtig ist die Frage, ob eine Cloud-Sicherung allein dem eigenen Bedarf entspricht oder ob eine verlässliche Wiederherstellung auf Ersatzgeräten erforderlich ist. Erst wenn beide Seiten berücksichtigt sind, lässt sich beurteilen, ob die neue Voreinstellung zur eigenen Umgebung passt. Eine gezielte Prüfung der Richtlinien kann verhindern, dass Sicherungen zwar angelegt werden, im Ernstfall aber nicht wie erwartet zur Verfügung stehen.