
Cloud-Dienste bilden inzwischen eine wichtige Grundlage für die Digitalisierung der öffentlichen Verwaltung. Behörden nutzen sie, um Daten zu speichern, Anwendungen bereitzustellen und digitale Angebote flexibel zu skalieren. Dadurch können sie Arbeitsabläufe modernisieren und Leistungen für Bürgerinnen und Bürger leichter zugänglich machen. Zugleich entstehen neue Abhängigkeiten: Wenn zentrale Systeme oder einzelne Anbieter ausfallen, kann dies Verwaltungsprozesse beeinträchtigen. Ein Wechsel zu einem anderen Dienst ist häufig komplex und kostet Zeit. Für öffentliche Stellen geht es deshalb nicht nur um Effizienz, sondern auch um die Fähigkeit, den Betrieb dauerhaft verlässlich sicherzustellen.
Der Ort, an dem Daten gespeichert werden, beantwortet die Frage nach digitaler Souveränität nur teilweise. Ein Rechenzentrum in Europa schützt nicht automatisch vor Zugriffen oder Abhängigkeiten, die außerhalb der EU entstehen. Entscheidend ist unter anderem, wer den Dienst technisch betreibt, wer über Zugriffsrechte verfügt und welchen rechtlichen Vorgaben ein Anbieter unterliegt. Auch wichtige Zulieferer, etwa für Software, Wartung oder Infrastruktur, können ihren Sitz außerhalb Europas haben. Damit kann eine Organisation trotz europäischer Datenspeicherung auf externe Unternehmen angewiesen bleiben. Souveränität bemisst sich daher daran, wer einen Cloud-Dienst tatsächlich kontrolliert und ob Kunden ihre Daten und Prozesse im Ernstfall selbstbestimmt weiterführen können.
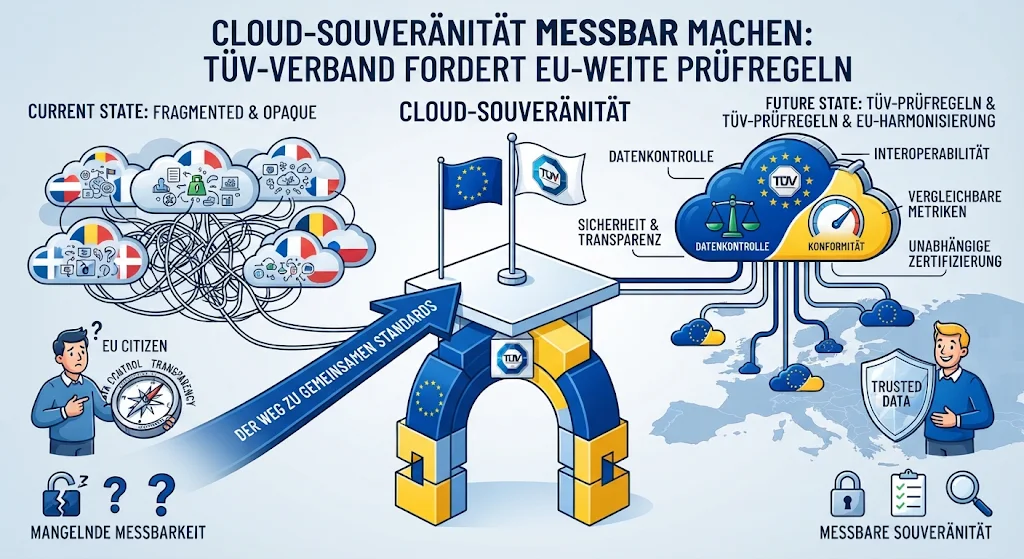
Ebenso wichtig ist die Frage, wie ein Dienst auf Störungen reagiert: Kann er bei einem Ausfall zuverlässig weiterbetrieben, aus einer Sicherung wiederhergestellt oder zu einem anderen Anbieter übertragen werden? Solche Fähigkeiten sollten überprüfbar sein und nicht allein auf Selbstauskünften beruhen. Der TÜV-Verband greift diesen Prüfgedanken in seinem Positionspapier zum geplanten Cloud and AI Development Act (CADA) auf und fordert EU-weite Regeln für Cloud-Dienste. Als anschaulicher Vergleich dient die vorgeschriebene Sicherheitsprüfung von Kraftfahrzeugen: Sie schafft verbindliche Maßstäbe und regelmäßige Kontrollen. Für Cloud-Angebote fehlen bislang vergleichbare, einheitliche Prüfpflichten. Gemeinsame Kriterien könnten sichtbar machen, ob Anbieter Sicherheitsanforderungen erfüllen, Abhängigkeiten transparent benennen und Wiederanlauf sowie Wiederherstellung belastbar gewährleisten. So ließe sich die tatsächliche Kontrolle eines Dienstes besser bewerten als anhand des Serverstandorts allein.
Der TÜV-Verband fordert europaweit einheitliche Prüfkriterien, mit denen sich die Souveränität von Cloud-Diensten nachvollziehbar bewerten lässt. Bislang verwenden Anbieter den Begriff häufig mit unterschiedlichen Bedeutungen. Für Kunden ist dadurch schwer zu erkennen, welche konkreten Eigenschaften hinter einem Souveränitätsversprechen stehen. Gemeinsame Regeln könnten vergleichbare Bewertungen ermöglichen und Beschaffungsentscheidungen auf eine belastbare Grundlage stellen. Entscheidend wäre, dass Prüfungen nicht allein auf Selbstauskünften beruhen, sondern durch unabhängige Stellen kontrolliert werden. Anbieter sollten zudem aussagekräftige Nachweise vorlegen, etwa zu Eigentums- und Kontrollverhältnissen, technischen Berechtigungen und vertraglichen Garantien. So würde sichtbar, ob ein Dienst die versprochenen Bedingungen tatsächlich erfüllt und dauerhaft einhalten kann.
Eine solche Überprüfung müsste mehrere Ebenen berücksichtigen. Der Standort eines Rechenzentrums ist zwar relevant, reicht für eine umfassende Beurteilung aber nicht aus. Zu prüfen wäre ebenso, wer rechtlich auf Daten und Systeme einwirken kann und welchen Zugriff Anbieter, Beschäftigte oder staatliche Stellen besitzen. Auch technische Zugriffsrechte, Schlüsselverwaltung und Möglichkeiten zur unabhängigen Kontrolle gehören in eine Bewertung. Hinzu kommen Abhängigkeiten von Zulieferern, etwa bei Software, Hardware und Betriebsleistungen. Ein Dienst kann in Europa gehostet werden und dennoch von außereuropäischen Unternehmen oder rechtlichen Zugriffsmöglichkeiten geprägt sein. Einheitliche Kriterien sollten diese Zusammenhänge offenlegen, statt Souveränität auf eine geografische Angabe zu verkürzen.
Nachvollziehbare Nachweise könnten zugleich sogenanntes „Sovereignty Washing“ eindämmen: Gemeint sind Aussagen, die einen Dienst als souverän darstellen, ohne die Behauptung ausreichend zu belegen. Klare Prüfregeln würden Unternehmen verpflichten, ihre Angaben mit überprüfbaren Informationen zu unterfüttern und Abweichungen transparent zu machen. Dabei ist Cloud-Souveränität von Cybersicherheit zu unterscheiden. Cybersicherheit betrifft vor allem den Schutz von Systemen und Daten vor Angriffen, Ausfällen und unbefugtem Zugriff. Souveränität fragt dagegen, wer Kontrolle ausüben kann, welchen Rechtsordnungen ein Dienst unterliegt und wie abhängig seine Nutzung von bestimmten Anbietern ist. Beide Aspekte sind für den Schutz digitaler Dienste wichtig, beantworten jedoch unterschiedliche Fragen. Ein sicherer Dienst ist nicht automatisch souverän; umgekehrt ersetzt Souveränität keine wirksamen Sicherheitsmaßnahmen. Prüfungen sollten beide Dimensionen berücksichtigen, aber getrennt ausweisen.
Der CADA-Entwurf sieht vier Souveränitätsstufen vor, die Anforderungen an Cloud-Dienste nach dem Risiko ihres jeweiligen Einsatzes staffeln. Damit soll nicht jeder Dienst denselben umfangreichen Nachweisen unterliegen: Je kritischer die verarbeiteten Daten und die unterstützten Aufgaben sind, desto höher fallen die Anforderungen an Kontrolle, Transparenz und überprüfbare Schutzmaßnahmen aus. Die Einstufung soll es öffentlichen Stellen erleichtern, passende Dienste für unterschiedliche Anwendungsfälle auszuwählen.
Für die erste Stufe soll eine Selbsterklärung des Anbieters genügen. Bei den Stufen zwei bis vier sind dagegen unabhängige Prüfungen vorgesehen. Aus Sicht des TÜV-Verbands ist entscheidend, dass diese Prüfungen nicht auf eine eng begrenzte Gruppe von Stellen beschränkt werden. Sie sollten allen Organisationen offenstehen, die nachweislich über die notwendige Qualifikation verfügen. Dazu zählen neben Zertifizierungsstellen auch Prüf- und Inspektionsstellen, sofern sie die einschlägigen Anforderungen erfüllen.
Maßgeblich sollten belegte Fachkompetenz, Unabhängigkeit und einschlägige Prüferfahrung sein. Einheitliche Kriterien für die Anerkennung könnten sicherstellen, dass Prüfungen vergleichbar und belastbar sind, ohne den Kreis möglicher Prüfstellen unnötig einzuengen. Eine breite Auswahl qualifizierter Organisationen kann zudem dazu beitragen, ausreichende Prüfungskapazitäten zu schaffen. Zugleich muss die Unabhängigkeit gewahrt bleiben, damit Anbieter nicht selbst bestimmen, wie belastbar die Bewertung ihrer Souveränitätsmerkmale ausfällt.
Ergänzend ist eine öffentliche EU-Liste anerkannter Cloud-Dienste geplant. Ihr Nutzen hängt davon ab, wie präzise sie die Prüfergebnisse dokumentiert. Ein Eintrag sollte eindeutig benennen, welcher konkrete Dienst geprüft wurde, einschließlich Version und Konfiguration, und für welche Betriebsumgebung die Bewertung gilt. Eine allgemeine Angabe zum Anbieter oder Produkt wäre nicht ausreichend, weil unterschiedliche technische Ausprägungen abweichende Risiken und Kontrollen aufweisen können. Mit diesen Angaben könnten Behörden Ergebnisse sachgerecht einordnen und erkennen, ob eine geprüfte Variante tatsächlich ihrem geplanten Einsatz entspricht. Das Verzeichnis würde so zu einer praktischen Entscheidungshilfe statt zu einer bloßen Sammlung von Anbieterkennzeichnungen.
Vertragliche Zusicherungen allein belegen nicht, dass ein kritischer Cloud-Dienst tatsächlich souverän und belastbar betrieben werden kann. Formulierungen zu Datenzugriff, Verfügbarkeit oder Kündigungsrechten schaffen zwar eine rechtliche Grundlage, zeigen aber nicht, ob sich Anwendungen und Informationen im Ernstfall vollständig und innerhalb vertretbarer Zeit übertragen lassen. Entscheidend ist daher, bereits bei der Beschaffung konkrete, verbindliche und überprüfbare Anforderungen festzulegen. Sie sollten regeln, wie ein Wechsel zu einem anderen Anbieter abläuft und welche Maßnahmen bei einer Störung die Fortführung oder Wiederaufnahme des Betriebs ermöglichen.
Ein Wechselplan muss technische und organisatorische Schritte nachvollziehbar beschreiben. Dazu gehören etwa Formate und Schnittstellen für den Export von Daten, Zuständigkeiten, Fristen sowie die Unterstützung, die der bisherige Anbieter während der Migration leisten muss. Ebenso wichtig ist, Abhängigkeiten von proprietären Funktionen offenzulegen und festzulegen, wie Anwendungen beim Zielanbieter weiterbetrieben werden können. Für den Notfall braucht es außerdem klare Verfahren zur Wiederherstellung von Daten und Diensten, einschließlich definierter Wiederanlaufzeiten und erreichbarer Ansprechpartner. Solche Vorgaben sollten nicht erst bei einer Vertragsbeendigung entwickelt werden, sondern von Beginn an Bestandteil der Beschaffung und des laufenden Betriebs sein.
Ob diese Regeln funktionieren, lässt sich jedoch nicht zuverlässig anhand von Dokumenten feststellen. Anbieter und Kunden sollten Wechsel- und Wiederanlaufpläne regelmäßig praktisch erproben. Ein solcher Praxistest kann zeigen, ob Daten vollständig und nutzbar übertragen werden, ob Anwendungen in der vorgesehenen Umgebung laufen und ob vereinbarte Zeitziele eingehalten werden. Auch ein simuliertes Ausfallszenario kann sichtbar machen, ob Sicherungen verfügbar sind und Verantwortlichkeiten im Krisenfall greifen. Bei besonders kritischen Diensten können unabhängige Stellen die Verfahren bewerten und die Ergebnisse nachvollziehbar dokumentieren.
Die Prüfung darf zudem nicht mit der erstmaligen Zulassung enden. Wesentliche Änderungen an Technik, Eigentümerstruktur, Unterauftragnehmern oder Betriebsstandorten können die Souveränität eines Dienstes beeinflussen. Anbieter sollten solche Veränderungen deshalb melden; anschließend ist zu bewerten, ob die bisherigen Anforderungen weiterhin erfüllt werden oder zusätzliche Maßnahmen nötig sind. Kern der Forderung nach belastbaren Prüfregeln ist damit ein überprüfbarer Nachweis im Betrieb: Ein Anbieterwechsel muss tatsächlich gelingen, und der Dienst muss nach einer Störung innerhalb festgelegter Grenzen weiterlaufen oder wiederhergestellt werden können.