
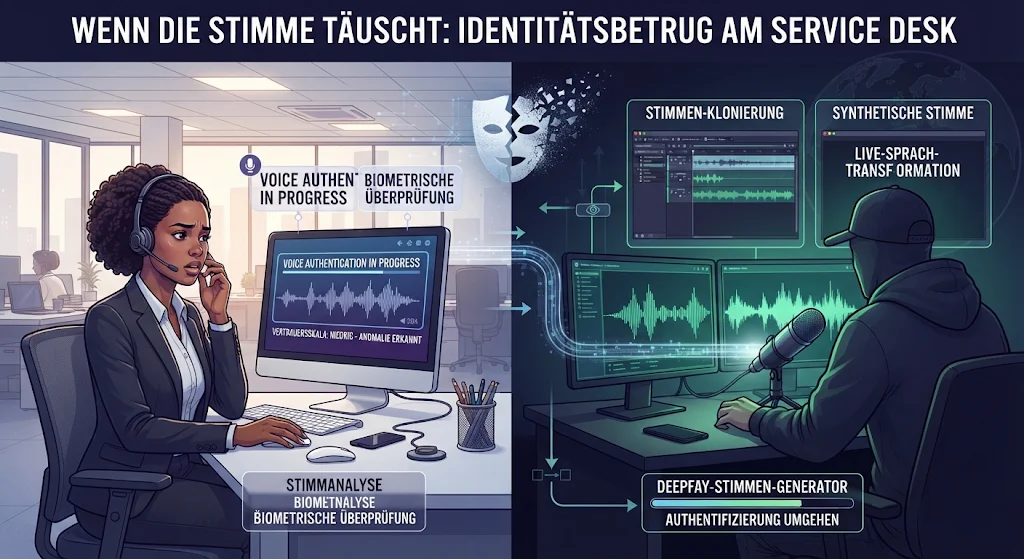
Sprachklonen ermöglicht Angreifern, eine vertraute Stimme nachzubilden und damit einen wichtigen Vertrauensanker am Service Desk zu imitieren. Für eine überzeugende Kopie können bereits kurze öffentlich verfügbare Audioaufnahmen als Vorlage dienen, etwa aus einem Interview, einem Vortrag oder einem Beitrag in sozialen Medien. Moderne Werkzeuge erzeugen daraus eine Stimme, die am Telefon vertraut klingt und sich mit geringem Aufwand für weitere Anrufe einsetzen lässt. Große Sprachmodelle unterstützen zusätzlich dabei, passende Formulierungen zu entwickeln, Rückfragen flüssig zu beantworten und den Tonfall an die jeweilige Gesprächssituation anzupassen. So entsteht nicht nur eine ähnlich klingende Stimme, sondern ein plausibel geführter Dialog.
Auch der Gesprächsinhalt lässt sich gezielt vorbereiten oder während eines Anrufs beeinflussen. Angreifer können etwa eine dringliche Situation schildern, auf einen angeblichen Vorfall verweisen oder gezielt um eine Kontosperre, eine Passwortzurücksetzung oder die Freigabe eines Zugangs bitten. Sprachmodelle helfen, solche Szenarien auf eine bestimmte Organisation, Rolle und erwartete Reaktion zuzuschneiden. Öffentlich zugängliche Informationen aus sozialen Netzwerken, Unternehmensseiten und Stellenanzeigen liefern Hinweise auf Zuständigkeiten, Projekte, technische Begriffe und interne Abläufe. Daten aus früheren Lecks können diese Grundlage ergänzen. Aus einzelnen Informationen entsteht so eine glaubwürdige Geschichte, die Mitarbeitende unter Zeitdruck nur schwer hinterfragen können.
Vertraute Stimmen, internes Fachvokabular oder scheinbar zutreffende Kenntnisse über Prozesse sind deshalb kein verlässlicher Identitätsnachweis. Selbst ein Gespräch, das natürlich wirkt und Details enthält, die Außenstehenden unbekannt erscheinen, kann Teil einer Täuschung sein. In manchen Fällen wird ein Dialog in Echtzeit angepasst: Reagiert die angerufene Person skeptisch, können Argumentation und Geschichte unmittelbar verändert werden. KI schafft dabei nicht grundsätzlich eine neue Angriffsmethode. Social Engineering nutzt weiterhin bekannte Mittel wie Autoritätsdruck, Dringlichkeit und persönliche Ansprache. Sprachklonen und Sprachmodelle machen diese Techniken jedoch realistischer, schneller vorzubereiten und leichter zu wiederholen. Für Service Desks bleibt daher entscheidend, Identitäten über festgelegte, vom Gespräch unabhängige Verfahren zu prüfen.
Service Desks sind ein zentraler Bestandteil des betrieblichen Alltags: Sie helfen Beschäftigten, wenn der Zugriff auf Systeme nicht funktioniert oder ein Konto gesperrt ist. Zu ihren üblichen Aufgaben gehören das Zurücksetzen von Passwörtern, das Entsperren von Konten und die erneute Registrierung von Authentifizierungsverfahren wie einer Mehr-Faktor-Authentifizierung (MFA). Diese Unterstützung muss oft schnell erfolgen, damit Mitarbeitende arbeitsfähig bleiben. Gerade die Kombination aus hoher Erreichbarkeit, Zeitdruck und weitreichenden Berechtigungen macht Supportteams jedoch zu einem attraktiven Ziel für Identitätsbetrug.
Angreifer müssen dafür nicht zwingend technische Schutzmechanismen überwinden. Gelingt es ihnen, den Service Desk davon zu überzeugen, dass sie eine berechtigte Person sind, kann ein einzelner Anruf genügen, um Zugang zu einem Konto zu erhalten. Wird ein Passwort geändert, eine Kontosperre aufgehoben oder ein neues Gerät für MFA registriert, können bestehende Schutzvorkehrungen wirkungslos werden. Der Angriff nutzt dann nicht primär eine Schwachstelle in der Technik, sondern eine Schwäche in dem Prozess, mit dem die Identität einer anfragenden Person geprüft wird.
Oft beginnt die Vorbereitung lange vor dem Kontakt mit dem Support. Täter sammeln öffentlich verfügbare Angaben über Beschäftigte, ihre Rolle, Vorgesetzte und interne Abläufe. Hinweise aus sozialen Netzwerken, Unternehmenswebseiten oder früheren Datenlecks können helfen, eine glaubwürdige Geschichte zu entwickeln. Beim Anruf geben sie sich beispielsweise als Mitarbeitende aus, die wegen eines neuen Telefons keinen Zugriff mehr auf die MFA-App haben oder dringend ein gesperrtes Konto benötigen. Vertraute Begriffe, passende Details und ein plausibler Zeitdruck sollen die Anfrage routinemäßig erscheinen lassen.
Die entscheidende Schwachstelle liegt damit häufig in Wiederherstellungs- und Supportabläufen. Starke Passwörter, MFA und bedingte Zugriffskontrollen bieten wichtige Schutzschichten, verhindern aber nicht automatisch, dass eine Supportperson diese Schutzfaktoren im Rahmen einer Kontowiederherstellung zurücksetzt. Fehlt eine zuverlässige, dokumentierte Identitätsprüfung, kann ein Angreifer die Sicherheitskontrollen über den vorgesehenen Supportweg umgehen. Deshalb sollten Unternehmen Service-Desk-Prozesse als Teil ihrer Zugriffssicherheit behandeln: Anfragen zur Wiederherstellung brauchen klare Prüfschritte, nachvollziehbare Freigaben und besondere Vorsicht, wenn mehrere Authentifizierungsmerkmale geändert werden sollen.
Am Service Desk treffen Identitätsanfragen häufig auf einen Arbeitsalltag, der von hohem Ticketaufkommen, knappen Bearbeitungszeiten und verbindlichen Service-Level-Vorgaben geprägt ist. Supportmitarbeitende sollen Störungen zügig beheben und Anfragen möglichst ohne Verzögerung abschließen. Gerade bei gesperrten Konten, verlorenen Geräten oder fehlendem Zugriff auf wichtige Systeme kann eine schnelle Reaktion für die betroffene Person entscheidend sein. Unter diesen Bedingungen entsteht ein nachvollziehbarer Handlungsdruck: Eine zusätzliche Prüfung scheint mitunter wie ein Hindernis, obwohl sie dem Schutz von Konten und Daten dient.
Angreifer können diese Belastung gezielt verstärken. Sie erzeugen Dringlichkeit, berufen sich auf eine vermeintliche Führungskraft oder schildern eine glaubhafte Notlage, etwa eine unmittelbar bevorstehende Präsentation oder einen geschäftskritischen Ausfall. Auch eine vertraut klingende Stimme und sichere Antworten auf Rückfragen können Vertrauen schaffen. So besteht das Risiko, dass Beschäftigte eine Identität aufgrund des Auftretens oder einer überzeugenden Erklärung bestätigen, statt die vorgesehenen Nachweise konsequent einzuholen. Zeitdruck und Bauchgefühl ersetzen dann unbemerkt die eigentliche Prüfung.
Schulungen und Awareness-Maßnahmen helfen Mitarbeitenden, typische Manipulationsversuche zu erkennen und souverän darauf zu reagieren. Sie sollten jedoch nicht als alleinige Schutzmaßnahme betrachtet werden: Selbst gut geschulte Personen können bei hoher Arbeitslast, Unterbrechungen oder emotionalem Druck Fehler machen. Wirksamer ist ein Zusammenspiel aus Wissen und verbindlichen Abläufen. Für sensible Änderungen, Passwortzurücksetzungen oder die Freigabe eines Kontos sollten klare Prüfschritte festgelegt sein, die unabhängig von Dringlichkeit und Rang der anfragenden Person gelten. Verifizierungen müssen über dokumentierte, vertrauenswürdige Kontaktwege erfolgen, nicht über Angaben, die der Anrufende selbst bereitstellt.
Ebenso wichtig ist eine Arbeitskultur, in der das Anhalten einer Anfrage als verantwortungsvolles Vorgehen gilt. Supportmitarbeitende sollten ohne Nachteile Rückfragen stellen, einen Vorgang zurückstellen oder ihn an eine zuständige Stelle eskalieren können. Standardisierte Entscheidungsbäume, leicht zugängliche Eskalationskontakte und ausreichend Zeit für kritische Prüfungen unterstützen diese Praxis. So wird die sichere Bearbeitung nicht von individueller Intuition abhängig, sondern bleibt auch dann verlässlich, wenn Tickets sich stauen und eine überzeugend vorgetragene Bitte besonders dringend erscheint.
Eine verlässliche Identitätsprüfung am Service Desk darf sich nicht darauf stützen, wie vertraut eine Stimme klingt, wie viele interne Details ein Anrufer kennt oder wie überzeugend er sein Anliegen vorträgt. Solche Merkmale lassen sich nachahmen, recherchieren oder durch geschickte Gesprächsführung ausnutzen. Stattdessen sollten Supportmitarbeitende die Identität anhand zuvor festgelegter, unabhängiger Faktoren prüfen. Diese Faktoren müssen für den jeweiligen Vorgang geeignet sein und dürfen nicht allein aus Informationen bestehen, die ein Angreifer leicht beschaffen kann.
Technische Verifizierungslösungen können diese Abläufe unterstützen und standardisieren. Sie lassen sich insbesondere vor risikoreichen Änderungen einsetzen, etwa bei Passwort-Resets, Anpassungen der Multi-Faktor-Authentifizierung oder der Wiederherstellung eines Kontos. Specops Secure Service Desk ist ein Beispiel für einen solchen Ansatz: Die Lösung unterstützt die Identitätsprüfung, bevor Supportmitarbeitende sensible Aktionen ausführen. Sie ersetzt jedoch weder eine passende Prozessgestaltung noch eine umfassende Sicherheitsstrategie. Organisationen sollten prüfen, wie technische Kontrollen zu ihren Systemen, Risiken und bestehenden Arbeitsabläufen passen.
Damit die Prüfung wirksam bleibt, braucht es verbindliche Vorgaben für alle relevanten Supportprozesse. Mitarbeitende müssen wissen, welche Nachweise für welchen Antrag erforderlich sind, wie sie bei fehlgeschlagener Prüfung vorgehen und wann eine Eskalation notwendig ist. Die Verfahren sollten in die Zero-Trust-Strategie eingebunden werden: Jede Anfrage wird kontextbezogen bewertet, und Vertrauen ergibt sich nicht allein aus einem bereits begonnenen Telefonat oder einer bekannten Rufnummer. Zugleich sollten Berechtigungen nach dem Least-Privilege-Prinzip vergeben werden, damit Supportrollen nur jene Änderungen durchführen können, die für ihre Aufgaben erforderlich sind.
Nachvollziehbare Audit-Logs und dokumentierte Verifizierungsnachweise schaffen Transparenz darüber, wer eine Anfrage geprüft, freigegeben und umgesetzt hat. Regelmäßige Kontrollen helfen, Abweichungen zu erkennen und Prozesse anzupassen. Ergänzend sollten Unternehmen Social-Engineering- und Vishing-Simulationen durchführen. Sie machen typische Angriffsmuster sichtbar und stärken die Fähigkeit, Druck, Dringlichkeit oder vermeintliche Autorität als mögliche Warnzeichen einzuordnen. So wird der Service Desk nicht als bloße Anlaufstelle für technische Hilfe behandelt, sondern als sicherheitskritischer Bestandteil der Identitätsverwaltung, dessen Kontrollen ebenso sorgfältig geplant und überprüft werden müssen wie andere Schutzmaßnahmen.